Domain inlet.de kaufen?
Wir ziehen mit dem Projekt
inlet.de um.
Sind Sie am Kauf der Domain
inlet.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain inlet.de kaufen?
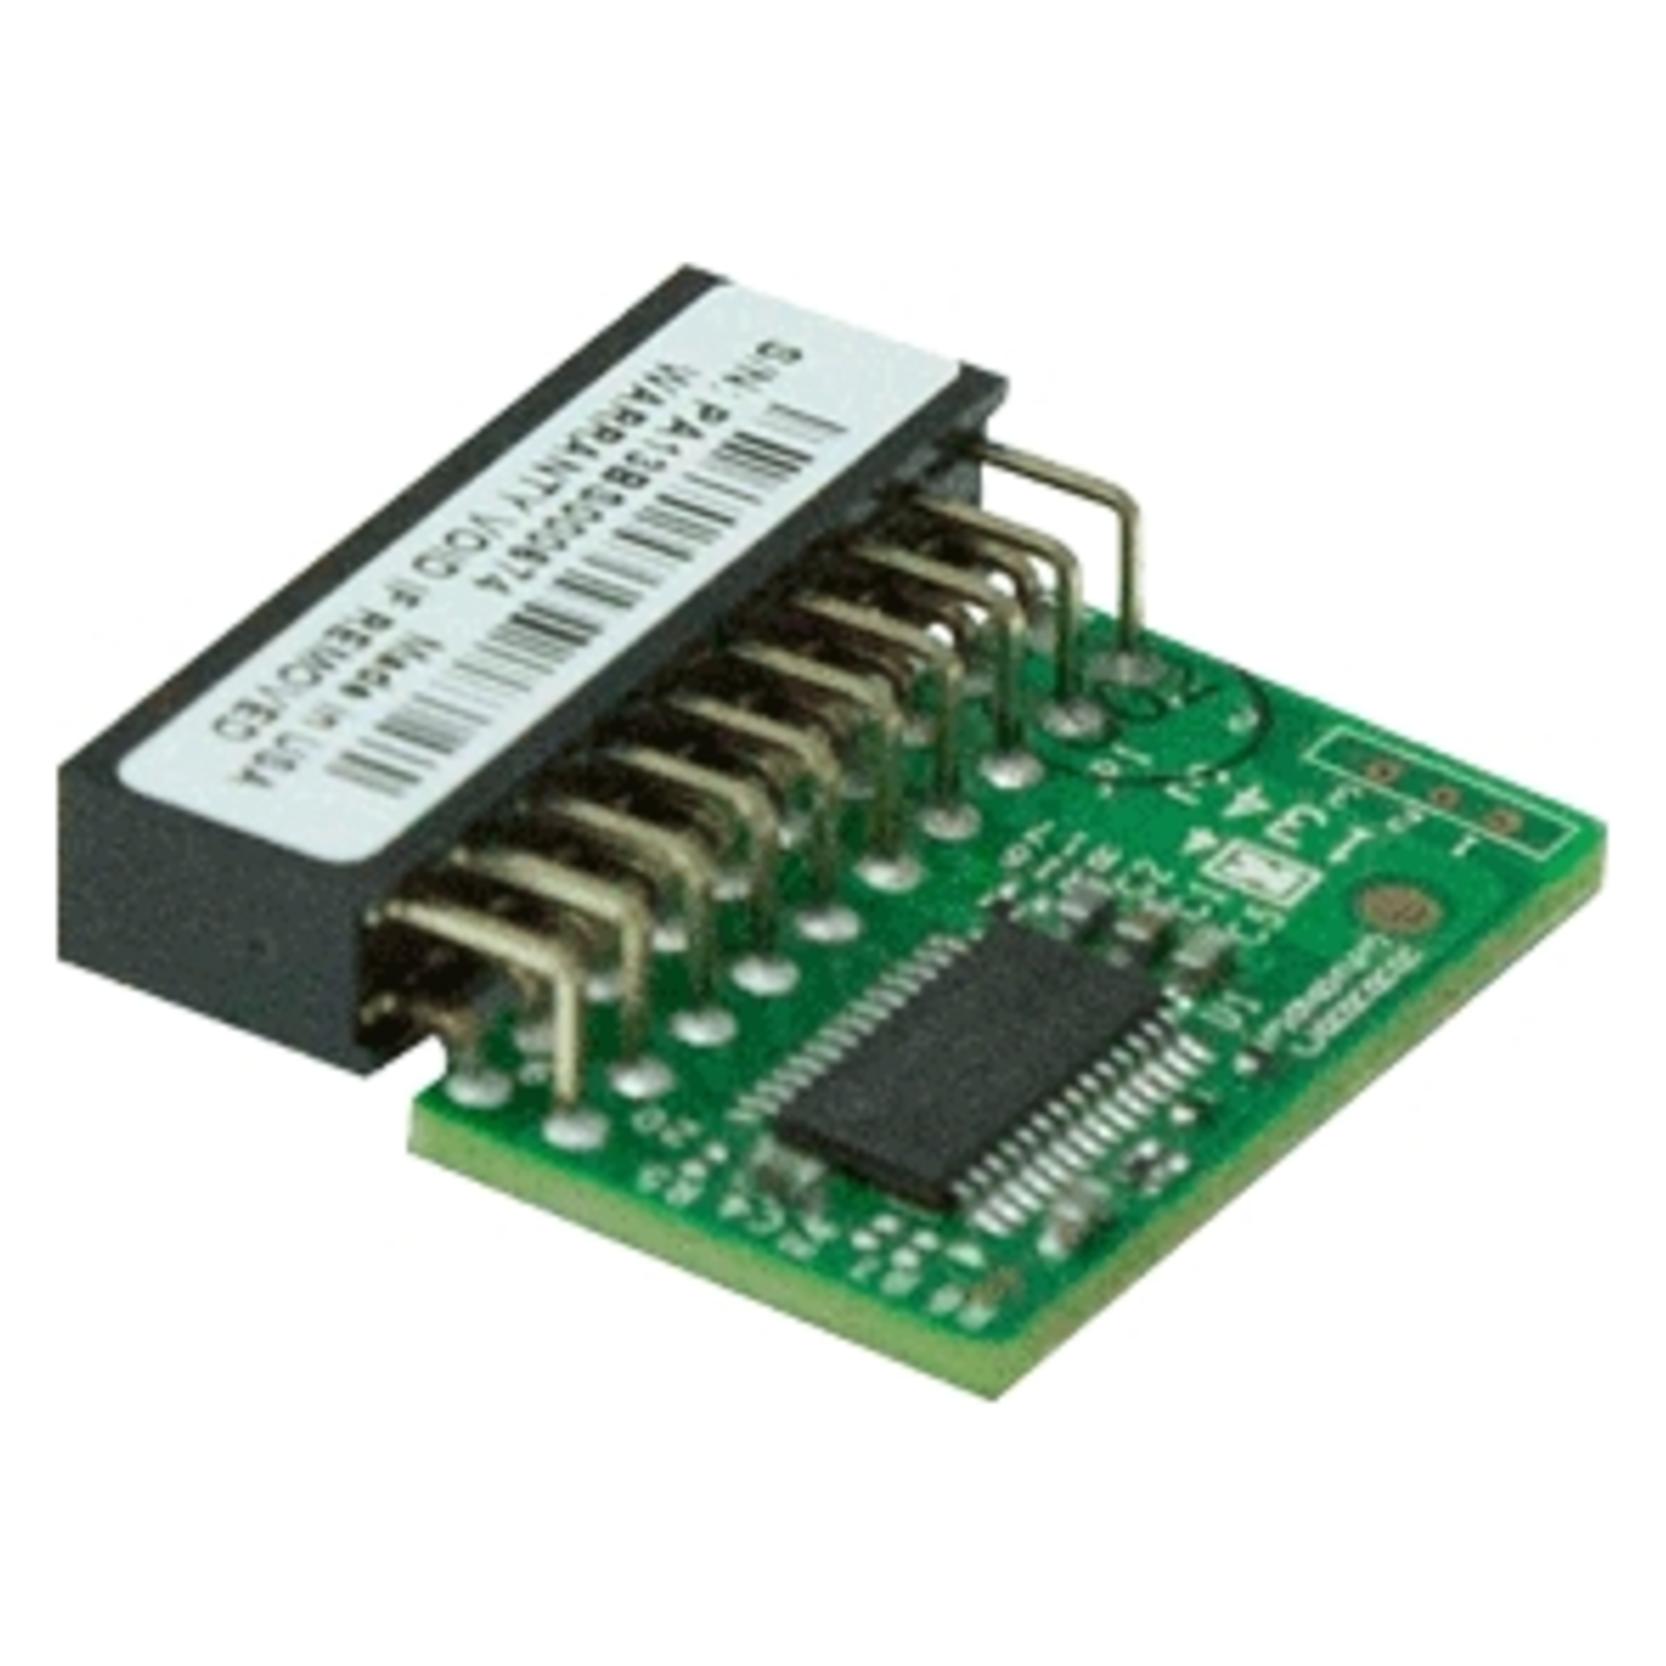
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für TPM
Top-Angebote
Produkte zum Begriff TPM:

-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TPM:
-
Papermoon "HAFEN ISLAND-KÜSTE KLIPPEN MEER SEE OZEAN GEBIRGE BOOTE"Vliestapete, HAFEN ISLAND-KÜSTE KLIPPEN MEER SEE OZEAN GEBIRGE BOOTE, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material:...116,85 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für TPM
-
Küntzel, Karolin: BOOKii® Hören und Staunen Im Meer und an der KüsteBOOKii® Hören und Staunen Im Meer und an der Küste , Meere und Ozeane sind einzigartige Lebensräume, in denen es mehr als nur Fische und Algen zu entdecken gibt! Mit dem digitalen Hörstift BOOKii erforschen Kinder eigenständig Korallenriffe und das Wattenmeer, Steilküsten und Mangrovenwälder. Einfach mit dem Stift eine Stelle auf der Buchseite leicht antippen, schon erklingen viele unterschiedliche Tierstimmen wie Walgesänge und Schreie von Seevögeln und authentische Geräusche wie das Tuckern der Fischkutter. In kurzen Steckbriefen und Hörtexten, die ebenfalls vom Stift vorgelesen werden, erfahren die Kinder Wissenswertes über ganz kleine Tiere wie Seepocken und Krabben und ganz große wie das Leistenkrokodil. Eine Sonderseite informiert über verschiedene Schiffe und auch die Frage, warum junge Seehunde "Heuler" genannt werden, wird geklärt! Mit der Kombination aus Buch und digitalem Hörstift kann die ganze Familie den Lebensraum Meer kennenlernen. Interaktive Spiele, detaillierte Illustrationen und viele Hörerlebnisse - Meeresrauschen, pupsende Heringe und klickende Seepferdchen etwa - sorgen immer wieder aufs Neue für Spaß. Der BOOKii® Hörstift ist nicht im Lieferumfang des Produkts enthalten. Er ist separat im Handel erhältlich. , Halb- & Ganzgaragen > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 202203, Produktform: Leinen, Titel der Reihe: BOOKii - Antippen, Spielen, Lernen##, Autoren: Küntzel, Karolin, Illustrator: Wandtke, Sanna, Seitenzahl/Blattzahl: 26, Keyword: Fische; Geräusche; Kinder ab 4 Jahren; Nordsee; Ostsee; Ozeane; Seevögel; Strand; Tiefsee; Töne; Wattenmeer, Fachschema: BOOKii (Bücher und Stifte)~Meer / Kindersachbuch, Jugendsachbuch~Ozean / Kindersachbuch, Jugendsachbuch~Säugetier / Kindersachbuch, Jugendsachbuch~Tier / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Sachbuch: Wasser- & Meeressäugetiere~Kinder/Jugendliche: Sachbuch: Fische & Meeresfauna, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Sachbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 272, Breite: 234, Höhe: 19, Gewicht: 820, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.